13. Oktober 2026
Fast jedes Team nutzt KI. Spitzenreiter nutzen sie sicher und in großem Maßstab.
Crodox • 7 Min. Lesezeit
Fast jedes Engineering-Team nutzt inzwischen KI. Nur wenige haben daraus einen verlässlichen Vorteil gemacht.
2026 liegt der Unterschied zwischen durchschnittlichen und leistungsstarken Teams nicht mehr darin, ob sie KI-Coding-Agenten einsetzen. Entscheidend ist, wie sie es tun. Spitzenreiter behandeln KI wie jedes andere produktiv eingesetzte System: Der Workflow muss wiederholbar sein, über Teams und Codebases hinweg skalieren und von Grund auf sicher sein. Alle anderen schreiben noch immer Prompts und hoffen auf das Beste.
Dieser Beitrag untersucht, was die neuesten Daten über diese Lücke aussagen und wie Crodox Unternehmen mit großen Codebases hilft, sie zu schließen: mit sicherer KI ohne Offenlegung geistigen Eigentums und effizienter KI, die mit weniger Tokens bessere Antworten liefert.
KI ist etabliert. Verlässliche Ergebnisse lassen noch auf sich warten.
KI-Coding-Agenten haben sich in Rekordzeit etabliert. In der Developer Ecosystem Survey 2026 von JetBrains mit mehr als 15.000 professionellen Entwicklern (Mai bis Juli 2026) nutzten 90 % KI-Coding-Agenten bei der Arbeit mindestens wöchentlich und 68 % täglich.
Auch die Tools verändern sich schnell. Die Nutzung von Claude Code am Arbeitsplatz stieg von etwa 18 % im Januar 2026 auf rund 39 % zur Jahresmitte. Codex legte in denselben sechs Monaten von 3 % auf 16 % zu. Teams, die ihren Prozess auf ein einziges Tool ausgerichtet haben, bauen ihn bereits wieder um.
Doch Nutzung ist nicht gleich Mehrwert:
- Das Vertrauen hinkt der Nutzung weit hinterher. In der Safeguard-Umfrage von April bis Mai 2026 unter 1.412 Entwicklern, AppSec-Fachleuten und Engineering-Verantwortlichen nutzten 91 % mindestens wöchentlich einen KI-Coding-Assistenten. Aber nur 34 % vertrauten darauf, dass KI-generierter Code standardmäßig sicher ist.
- Mehr Code bedeutet nicht mehr ausgelieferte Software. Ein NBER-Arbeitspapier (Mai 2026, überarbeitet im September 2026) untersuchte GitHub-Entwickler anhand tatsächlicher Telemetriedaten zur KI-Nutzung. Mit autonomen Agenten stieg die Zahl geschriebener Codezeilen auf etwa das 17-Fache, die Zahl der Releases jedoch nur auf das 1,3-Fache (Zusammenfassung).
- Die Überprüfung kommt zu kurz. In derselben, bereits erwähnten Safeguard-Umfrage gaben 63 % zu, von KI vorgeschlagenen Code auszuliefern, ohne ihn vollständig geprüft zu haben. Nur 26 % arbeiten in Organisationen mit einer formalen Richtlinie zur Sicherheitsprüfung KI-generierter Pull Requests.
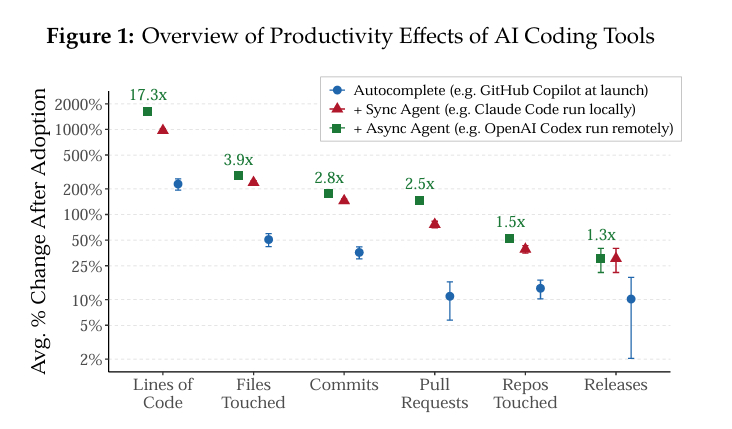
Das Muster ist eindeutig. KI hilft am meisten bei kleinen, klar abgegrenzten Aufgaben. Bei großen, stark verflochtenen Legacy-Codebases stößt sie an ihre Grenzen. Genau dort befindet sich jedoch der Großteil der Unternehmenssoftware.
Säule 1: Sicher. Ihr Quellcode ist die häufigste Datenart, die an KI abfließt
Das wertvollste Gut eines Softwareunternehmens ist sein Quellcode. Er ist zugleich die Datenart, die am häufigsten an KI-Tools übermittelt wird.
- Quellcode steht ganz oben auf der Liste. Verizons Data Breach Investigations Report 2026 analysierte 858.440 Datenverlustereignisse im Zusammenhang mit Uploads an generative KI-Tools. Quellcode war die häufigste Datenart, noch vor Bildern und strukturierten Daten.
- Das Ausmaß ist enorm. Zscaler ThreatLabz zählte 2025 allein bei ChatGPT mehr als 410 Millionen Verstöße gegen DLP-Richtlinien. Laut Netskope greifen 47 % der Nutzer generativer KI über persönliche Konten auf die Tools zu. Pro Unternehmen gibt es durchschnittlich 223 KI-bezogene Verstöße gegen Datenrichtlinien im Monat.
Es reicht nicht mehr aus, ein Tool lediglich freizugeben. Coding-Agenten sind zu erweiterbaren Laufzeitumgebungen mit Skills, Plugins, Hooks und MCP-Servern geworden. Im August 2026 fasste The Hacker News Untersuchungen zusammen, die kritische Probleme in 13,4 % von 3.984 öffentlichen Agenten-Skills aufdeckten und rund 7.600 bösartige GitHub-Repositories identifizierten, von denen sich mehr als 800 als KI-Skills oder MCP-Server ausgaben. Hinzu kamen inzwischen behobene Schwachstellen in führenden Coding-Agenten, bei denen die Repository-Konfiguration die Ausführung von Befehlen und den Diebstahl von API-Schlüsseln auslösen konnte.
Auch die Ergebnisse sind nicht sicherer. Veracodes GenAI Code Security Report 2026 testete über vier Jahre hinweg mehr als 100 Modelle: Der KI-generierte Code bestand im Durchschnitt nur 56 % der Sicherheitstests. Dieser Wert hat sich nicht verbessert. In Aikidos Umfrage 2026 unter 450 Sicherheitsverantwortlichen und Entwicklern in Europa und den USA hatten 69 % Schwachstellen gefunden, die durch KI-generierten Code entstanden waren. Jeder Fünfte berichtete von einem schwerwiegenden Vorfall.
Säule 2: Effizient. Jedes Token hat jetzt seinen Preis
2026 ist das Jahr, in dem KI-Coding nicht mehr pauschal abgerechnet wird. Am 1. Juni stellte GitHub Copilot alle Tarife auf tokenbasierte AI Credits um. Ein Credit entspricht einem US-Cent, und Agenten-Sitzungen verbrauchen das verfügbare Kontingent. Cursor, Claude Code und Codex rechnen intensive Agentennutzung ebenfalls nach Verbrauch ab. Eine einzige Agenten-Aufgabe kann insgesamt 400.000 bis 2 Millionen Eingabe-Tokens durch das Modell schicken.
Entsprechend steigen auch die Kosten. Laut einer Gartner-Studie, über die Computer Weekly im Juni 2026 berichtete:
- 23 % der Technologieverantwortlichen geben bereits 200 bis 500 US-Dollar pro Entwickler und Monat für Tokens von Coding-Agenten aus.
- 6 % der Organisationen zahlen mehr als 2.000 US-Dollar pro Entwickler und Monat.
- Gartner prognostiziert, dass die Kosten für KI-Coding bis 2028 das durchschnittliche Entwicklergehalt übersteigen werden.
In großen, alten Codebases explodiert der Kontext. Und ein Gartner-Analyst erklärte gegenüber The Register, dass es keinen direkten Zusammenhang zwischen steigendem Tokenverbrauch und steigender Produktivität gibt. Laut Gartner steigen die Rechnungen für KI-Coding von 20 oder 100 US-Dollar auf 2.000 bis 5.000 US-Dollar pro Entwickler und Monat. In Extremfällen können die Tokengebühren sogar 20.000 US-Dollar erreichen.
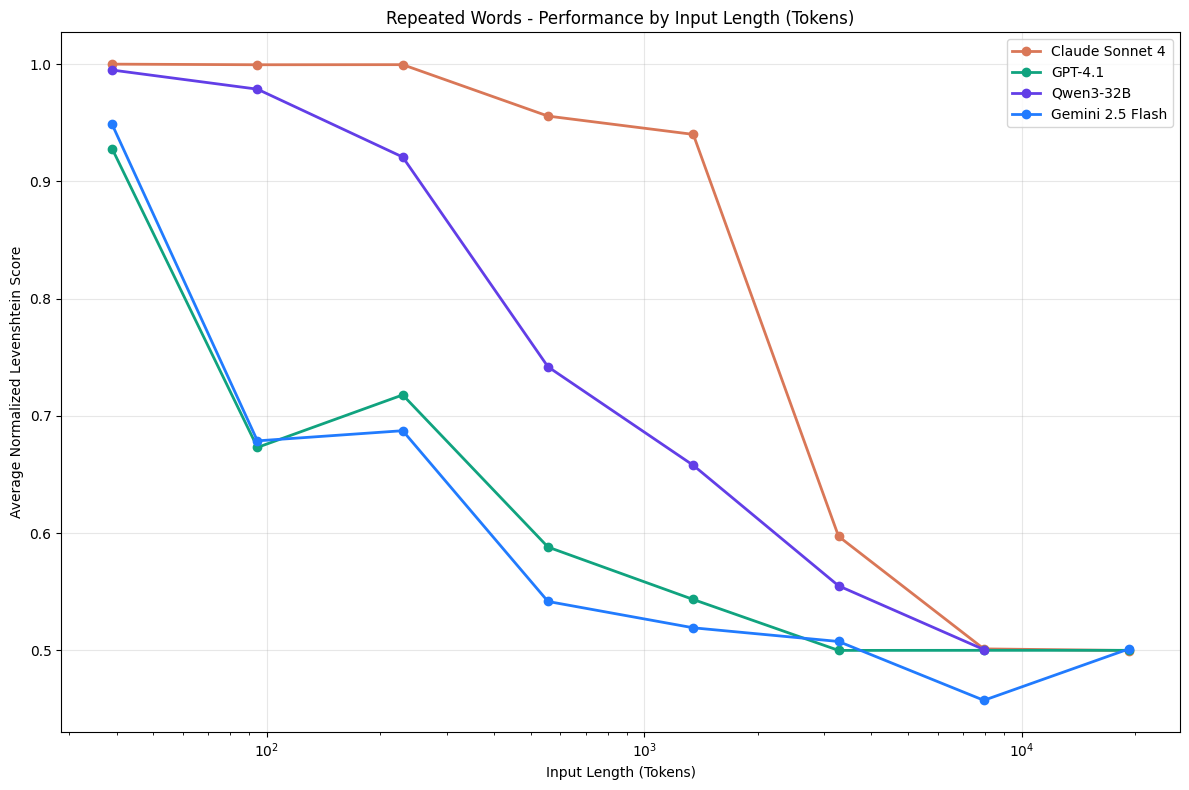
Mehr Kontext führt nicht einmal zu besseren Antworten. Chromas Forschung zu Context Rot untersuchte 18 führende Modelle und stellte fest, dass jedes einzelne mit wachsender Eingabelänge unzuverlässiger wurde, lange bevor das Kontextfenster voll war. Irrelevanter, aber ähnlich aussehender Code, wie er in großen Legacy-Repositories überall vorkommt, verschärft das Problem.
Säule 3: Wiederholbar und skalierbar.
Wie KI eingesetzt wird, hängt heute meist vom Wissen und der Erfahrung einzelner Entwickler ab. Ein Entwickler weiß, welche Dateien einzufügen sind, welche Anweisungen funktionieren und welches Modell gewählt werden sollte. Dieses Wissen lässt sich nicht übertragen, übersteht keinen Toolwechsel und kann nicht auditiert werden.
Die Daten zeigen die Folgen:
- Nur 13 % der Entwickler sagen, dass KI-Agenten die Zusammenarbeit im Team verbessert haben. 56 % berichten dagegen, dass KI-Agenten ihre persönliche Produktivität gesteigert haben (SD Times, September 2026). Die Vorteile bleiben bei Einzelpersonen.
- Nur 26 % der Organisationen haben eine formale Richtlinie zur Überprüfung KI-generierter Pull Requests. Ohne klar definierte Eingaben fehlt eine verlässliche Grundlage, um die Ergebnisse zu prüfen (Safeguard, 2026).
Wie Crodox alle drei Säulen in einem Schritt umsetzt
Crodox ist eine compilerbasierte Plattform zur Code-Isolierung, entwickelt für Unternehmen mit (großen) Codebases.
Statt einen KI-Agenten durch Ihr Repository streifen zu lassen oder darauf zu vertrauen, dass Entwickler die "richtigen" Dateien kopieren und einfügen, nutzt Crodox das Verständnis des Compilers für Ihren Code. Es isoliert genau den Code, von dem eine Aufgabe abhängt, löst dessen tatsächliche Abhängigkeiten auf und erstellt eine minimale, in sich geschlossene Einheit. Diese Einheit, und nur diese Einheit, wird an das KI-Tool Ihrer Wahl übergeben.
Sicher
Das heutige Problem: Quellcode ist die häufigste Datenart, die an KI-Tools hochgeladen wird. Agenten können ganze Repositories lesen.
Was Crodox verändert: Das Modell sieht ausschließlich den isolierten Ausschnitt. Der Rest Ihrer Codebase und Ihr geistiges Eigentum gelangen niemals in einen Prompt.
Effizient
Das heutige Problem: Agenten können 400.000 bis 2 Millionen Eingabe-Tokens pro Aufgabe verbrauchen. Die Kosten liegen bei mehr als 2.000 US-Dollar pro Entwickler und Monat. Mit wachsendem Kontext sinkt die Genauigkeit.
Was Crodox verändert: Ein minimaler, durch Compileranalyse präzise bestimmter Kontext: weniger Tokens, weniger Credits und weniger irrelevante Informationen, in denen sich das Modell verlieren kann.
Wiederholbar & skalierbar
Das heutige Problem: Jeder Entwickler stellt den Kontext von Hand zusammen. Die Ergebnisse unterscheiden sich je nach Person und Tool.
Jeder Entwickler muss eine lange Einarbeitungsphase durchlaufen.
Was Crodox verändert: Mit seinem deterministischen Ansatz extrahiert Crodox jedes Mal denselben Ausschnitt, zu 100 % zuverlässig und nicht probabilistisch.
Crodox ermöglicht effiziente KI-Nutzung und Überprüfung.
Crodox ermöglicht effizientes Onboarding.
Weil Crodox dem KI-Tool vorgeschaltet ist, ist es kein weiterer Assistent, auf den Sie sich festlegen müssen. Nutzen Sie heute Claude Code, morgen Codex und nächstes Jahr ein freigegebenes internes Modell: Die Isolierungsschicht, Ihre Sicherheitsgrenze und Ihre Tokenersparnis bleiben dieselben.
Das Fazit
Im KI-Wettlauf der Softwareentwicklung geht es nicht mehr um den Zugang zu Modellen. Jeder hat sie. Entscheidend ist, wer sie auf echtem, umfangreichem, geschäftskritischem Code einsetzen kann, ohne geistiges Eigentum offenzulegen, ohne ausufernde Tokenrechnungen und mit Ergebnissen, die das gesamte Team reproduzieren kann.
Spitzenreiter fragen nicht mehr: "Welches KI-Tool sollten wir nutzen?" Sie fragen: "Was genau sollte die KI sehen?" Crodox beantwortet diese Frage mit der Präzision eines Compilers.
Interessiert? Vereinbaren Sie eine Demo und erfahren Sie, wie wir Sie unterstützen können.
Quellen
- JetBrains: AI coding agent adoption 2026, via Quash statistics roundup
- Safeguard: AI trust report
- NBER Working Paper 35275: Writing Code vs. Shipping Code, VoxEU column and Medium summary
- SD Times: AI coding tools in mid-2026
- Veracode: 2026 GenAI Code Security Report
- Aikido: State of AI in Security & Development 2026
- Verizon DBIR 2026 analysis (Questa AI) and Tech Times
- Zscaler: Shadow AI data risk
- Adaptive Security: Shadow AI risks 2026 (Netskope data)
- The Hacker News: Shadow AI is now hiding inside sanctioned AI tools
- Computer Weekly: Gartner on AI coding agent costs
- The Register: AI coding agents could soon cost more than developers
- Digital Applied: GitHub Copilot AI Credits
- Morph: AI coding costs 2026
- Chroma Research: Context Rot